Масирана Фишинг Вълна в България: Измамници Заливат с Фалшиви SMS Съобщения от Имената на Спиди, Еконт и Големите Банки
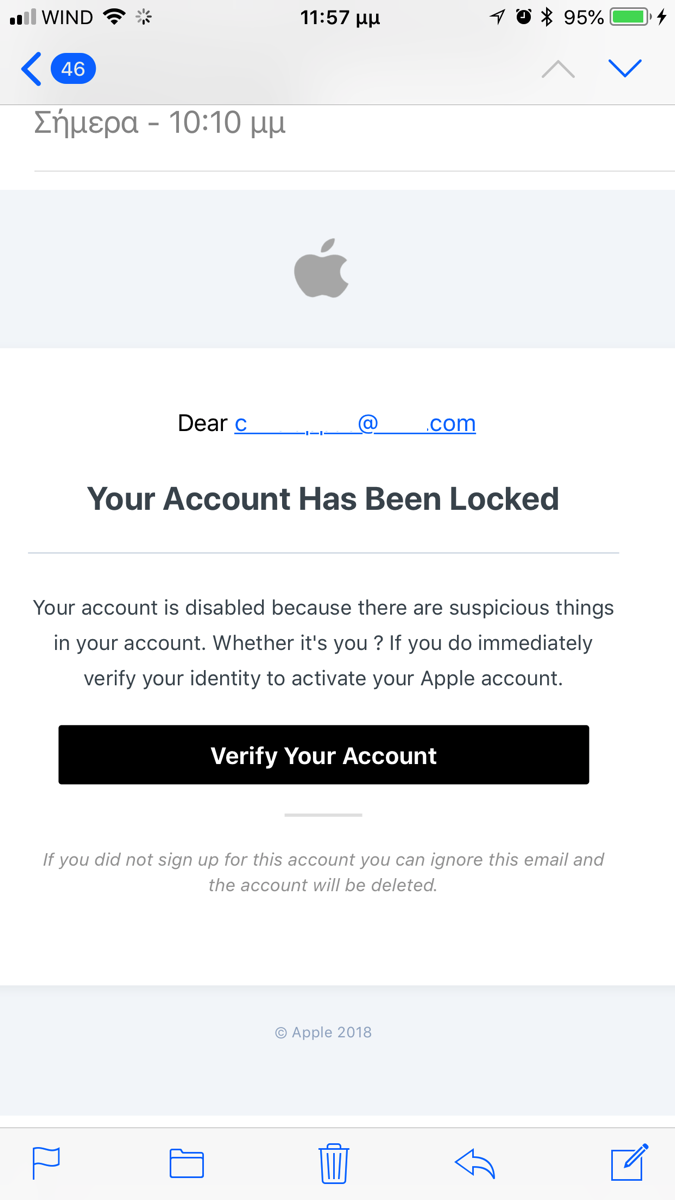
ГДБОП и експерти по киберсигурност алармират за нова автоматизирана кампания. Текстовите съобщения приканват за „корекция на адрес за доставка“ или „потвърждение на сметка“, водещи към сайтове-клонинги.
📌 Основни Акценти от Анализа:
- Измамниците използват съобщения тип „Пратката Ви е задържана поради непълен адрес. Потвърдете тук: [злонамерен линк]“.
- Фалшивите уебсайтове копират до съвършенство визуалния дизайн на порталите на Спиди, Еконт, Банка ДСК и Уникредит Булбанк.
- Целта е компрометиране на данните от банкови карти (номер, валидност и CVC код), както и достъп до SMS кодовете за двуфакторна автентикация (2FA).
- Експертите съветват никога да не се въвеждат данни за банкови карти за освобождаване на куриерски пратки.
СОФИЯ — Национална тревога за сигурността на потребителските устройства. Отдел „Киберпрестъпност“ към Главна дирекция „Борба с организираната престъпност“ (ГДБОП) и водещи български специалисти по информационна сигурност предупредиха във вторник, 29 септември 2026 г., за лавинообразно нарастване на фишинг атаките чрез SMS съобщения, насочени към потребители на мобилните мрежи в страната.
Измамната схема използва актуалната тенденция за пазаруване през куриерски мрежи и автоматизирани пощенски станции (локъри), разчитайки на невниманието и забързаното ежедневие на гражданите.
Анатомия на атаката: Как действат киберпрестъпниците
Потребителите получават кратки съобщения от чуждестранни или маскирани телефонни номера със съдържание от рода на:
- „[Speedy-BG] Вашата пратка BG-8921 не може да бъде доставена поради липсващ номер на улица. Моля, актуализирайте данните си в рамките на 12 часа: speedy-bg-update[.]com“
- „[DSK-Direct] Сигурността на онлайн банкирането Ви изисква незабавно потвърждение. Влезте в профила си: dsk-secure-bg[.]net“
При натискане на препратката жертвата бива пренасочена към прецизно изградено копие на официалния уебсайт на куриера или обслужващата банка. Там се изисква заплащане на символична такса от 2.50 – 4.00 лв. за пренасочване на пратката, при което потребителят доброволно въвежда пълните параметри на банковата си карта.
Секунди по-късно измамниците използват компрометираните данни за теглене на значителни суми от чужбина или закупуване на криптовалути през нерегулирани борси.
4 златни правила за предпазване
- Проверявайте домейна в адресната лента: Официалните сайтове на българските куриери са строго установени –
speedy.bgиecont.com. Всякакви разширения като.info,.top,.liveили тирета в името са сигурен белег за измама. - Куриерите не изискват плащане с карта за промяна на адрес през SMS: Всички корекции по пратки се правят или през мобилното приложение, или на място в офис при получаване.
- Никога не споделяйте еднократни пароли (OTP): Банките никога не изпращат съобщения с молба да продиктувате или въведете потвърждаващ код за сигурност.
- При съмнение се свържете директно с институцията: Ако сте въвели данни, незабавно блокирайте картата си през мобилното банкиране или на денонощния телефон на картовия център на вашата банка.